اگر صاحب یک کسب و کار هستید، احتمالاً با ریسکهای مختلفی روبهرو شده اید. بعضی از این ریسکها جدیتر از بقیهاند اما همه آنها میتوانند بهنوعی بر سودآوری و عملکرد مالی سازمان شما تأثیر بگذارند. در ادامه این مقاله به روشهای شناسایی ریسک در کسب و کار و معرفی ابزارهای ارزیابی ریسک میپردازیم پس با مدیرنو همراه باشید.
با تکمیل فرم زیر ما را در ارائه خدمات بهتر یاری کنید:
بهترین روشهای شناسایی ریسک کسب و کار چیست؟
برای شناسایی ریسک میتوان از روشهای مختلفی استفاده کرد؛ انتخاب روش مناسب به نوع کسب و کار، ماهیت فعالیتها و شرایطی بستگی دارد که قرار است بررسی شوند.
طوفان فکری: در این روش، کارکنان گرد هم میآیند و با تبادل نظر و ارائه ایدههای مختلف، ریسکهای احتمالی کسب و کار را شناسایی میکنند.
مصاحبه: گفتوگو با اعضای تیم، مشتریان و تأمینکنندگان میتواند اطلاعات ارزشمندی درباره ریسکهای احتمالی در اختیار شما قرار دهد.
منابع آنلاین: وبلاگها و انجمنهای تخصصی مدیریت ریسک سازمانی میتوانند منابع مناسبی برای آگاهی از ریسکهای جدید و نوظهور باشند.
چکلیستها: این چکلیستها اغلب برای یک بازار، صنعت یا حوزه فناوری مشخص تهیه میشوند و شامل فهرستی از ریسکهای رایج، علل احتمالی و پیامدهای معمول آنهاست.
تحلیل SWOT: این روش با بررسی چهار عامل نقاط قوت، نقاط ضعف، فرصتها و تهدیدها، به شناسایی ریسکهای کسبوکار یا پروژه کمک میکند.
تحلیل علت ریشهای: در این روش، ریسکها و مشکلات رخداده در پروژههای گذشته بررسی میشوند تا علتهای اصلی آنها مشخص شود.
ترسیم نمودار جریان: نمودار جریان، فعالیتها و نقاط تصمیمگیری را بهصورت بصری نمایش میدهد و مسیر حرکت دادهها و جریان کنترل را در یک فرایند مشخص میکند.
مراحل شناسایی ریسک در کسب و کار
برای شناسایی ریسکها باید چند مرحله کلیدی را طی کنید تا احتمال نادیدهگرفتن تهدیدهای موجود به حداقل برسد:
1. تدوین شرح ریسک
در این مرحله باید ریسکی را که قصد بررسی آن را دارید، بهصورت کوتاه، روشن و دقیق توصیف کنید.
2. شناسایی اولیه
در این مرحله، تمام اطلاعات و واقعیتهای مرتبط با ریسک را فهرست کنید. برای مثال باید مشخص شود چه اتفاقی ممکن است رخ دهد، چه افرادی تحت تأثیر آن قرار میگیرند و چه پیامدهایی میتواند به دنبال داشته باشد.
3. شناسایی تفصیلی
در این مرحله ریسک را با جزئیات بیشتری بررسی کنید؛ از جمله اینکه چه عواملی ممکن است باعث بروز آن شوند و چگونه بر افراد یا کسبوکارها تأثیر میگذارند. برای جمعآوری اطلاعات دقیقتر میتوانید از روشهایی مانند طوفان فکری، مصاحبه و بررسی اسناد و مدارک استفاده کنید.
4. بازبینی بیرونی
اطلاعات خارج از پروژه را بررسی کنید تا ریسکها یا اطلاعات مرتبطی را که ممکن است در مراحل قبلی نادیده گرفته شده باشند شناسایی کنید. استفاده از چک لیستها و دستهبندی ریسکها میتواند در این مرحله مفید باشد.
5. بازبینی داخلی
در این مرحله، پروژه را از درون بررسی کنید تا ریسکهای احتمالیای که در مراحل قبلی شناسایی نشدهاند پیدا کنید. برای این کار میتوانید اسناد پروژه را به بخشهای کوچکتر تقسیم کنید و هر بخش را از نظر ریسکهای احتمالی بررسی کنید.
6. نهاییسازی شرح ریسک
آخرین مرحله در بحث شناسایی ریسک کسب و کار، نهاییکردن شرح ریسک است. در این مرحله اطلاعات جمعآوریشده را کنار هم قرار دهید و شرح نهایی هر ریسک را تنظیم کنید تا ماهیت آن و اطلاعات مرتبط با آن بهروشنی مشخص باشد.
هدف از این فرایند، آمادهسازی سازمان برای مواجهه با تهدیدهای احتمالی و کاهش تأثیر آنها بر فعالیتها، کارکنان یا داراییهای سازمان است.
انواع ارزیابی ریسک کسب و کار
ارزیابی ریسک را میتوان با روشهای مختلفی انجام داد که در ادامه هر یک از این رویکردها را بررسی میکنیم:
ارزیابی ریسک کیفی
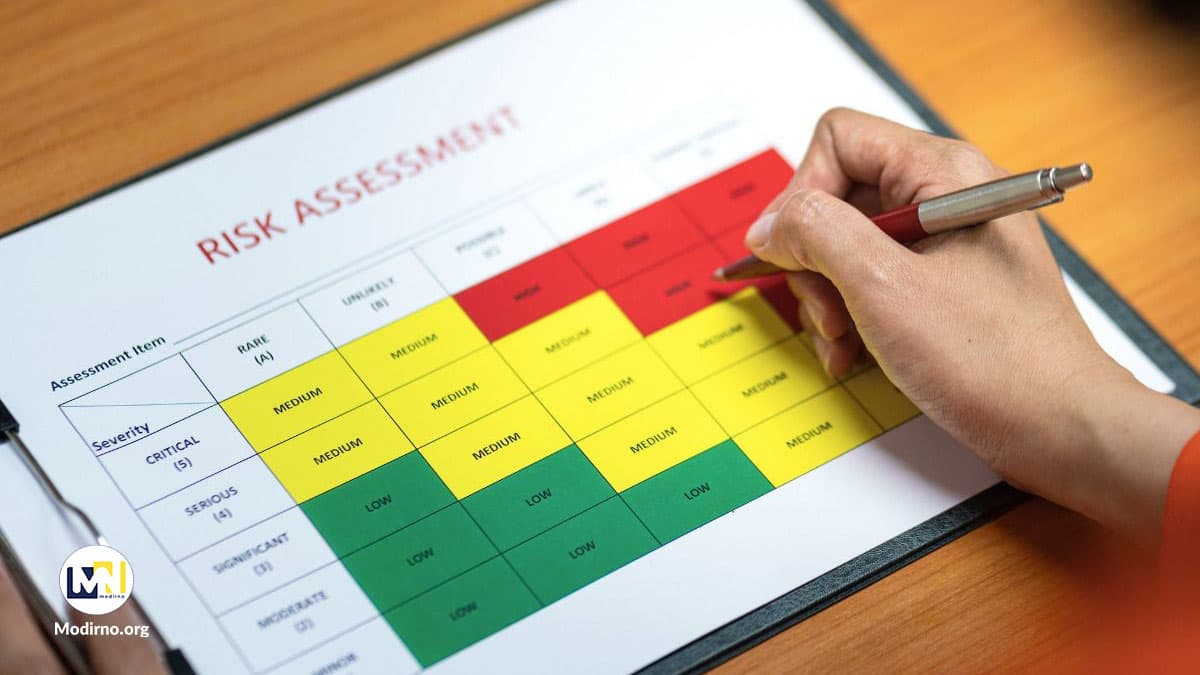
در ارزیابی کیفی ریسک کسب و کار، از قضاوت و نظر کارشناسی برای بررسی احتمال وقوع و میزان تأثیر ریسکهای احتمالی استفاده میشود. در این روش معمولاً ریسکها با مقیاسهای توصیفی مانند «زیاد»، «متوسط» و «کم» درجهبندی میشوند.
مهمترین مزیت ارزیابی کیفی، سادگی و سهولت اجرای آن است. این روش بهویژه زمانی کاربرد دارد که دادههای عددی دقیق در دسترس نباشند یا جمعآوری آنها دشوار و غیرعملی باشد.
ارزیابی ریسک کمی
برخلاف ارزیابی کیفی، ارزیابی کمی ریسک بر دادههای عددی و روشهای آماری تکیه دارد. در این روش از معیارهایی مانند توزیعهای احتمالی، هزینههای مالی و سایر شاخصهای قابل اندازهگیری استفاده میشود تا ریسکها با جزئیات بیشتر و دقت بالاتری ارزیابی شوند.
ارزیابی کمی بهویژه در شرایطی مفید است که دادههای کافی در دسترس باشد و به تحلیل دقیق نیاز داشته باشیم.
ارزیابی عمومی ریسک
ارزیابی عمومی ریسک رویکردی گسترده است که برای بررسی ریسکهای رایج در موقعیتها یا فعالیتهای مختلف به کار میرود. این روش معمولاً زمانی استفاده میشود که اطلاعات دقیق درباره شرایط و محیط ریسک بهطور کامل در دسترس نباشد اما اطلاعات کافی برای شناسایی خطرات متداول و تعیین اقدامات حفاظتی کلی وجود داشته باشد.
برای مثال، در صنایعی مانند ساخت و ساز و مراقبتهای سلامت، برخی خطرات مشترک و قابل پیشبینی هستند. به همین دلیل میتوان از ارزیابی عمومی ریسک برای شناسایی این خطرات و تدوین اقدامات کنترلی استاندارد استفاده کرد.
ارزیابی ریسک مبتنی بر تهدید
در ارزیابی مبتنی بر تهدید، تمرکز اصلی بر شناسایی و بررسی تهدیدهای مشخصی است که میتوانند سازمان را تحت تأثیر قرار دهند. این روش بهویژه در حوزههایی مانند امنیت سایبری، امنیت داخلی و سایر زمینههایی کاربرد دارد که در آنها تهدیدهای معین، عوامل مخرب یا رویدادهای زیانبار میتوانند ریسکهای جدی ایجاد کنند.
از آنجا که ماهیت تهدیدها ممکن است بهسرعت تغییر کند، این رویکرد به پایش مستمر و بهروزرسانی منظم نیاز دارد تا سازمان بتواند خود را با تهدیدهای در حال تحول هماهنگ کند.
ارزیابی پویای ریسک
ارزیابی پویای ریسک فرایندی مستمر و مبتنی بر شرایط روز است که با تغییر موقعیتها و محیط فعالیت بهروزرسانی میشود. برخلاف ارزیابیهای ایستا که ممکن است سالی یکبار یا هر دو سال یکبار انجام شوند، در ارزیابی پویا با در دسترس قرار گرفتن اطلاعات جدید، وضعیت ریسکها بهطور مداوم مورد بازبینی قرار میگیرد.
این روش بهویژه در صنایع پرریسکی مانند هوانوردی، خدمات واکنش اضطراری و امور مالی اهمیت دارد زیرا شرایط در این حوزهها ممکن است در مدت کوتاهی تغییر کند.
پیشنهاد مطالعه: مدیریت ریسک در کسب و کار | هزینه ها و فرصت ها
مراحل انجام ارزیابی ریسک کسب و کار چیست؟
برای انجام یک ارزیابی ریسک جامع و مؤثر میتوانید مراحل زیر را دنبال کنید:
1. محدوده و اهداف ارزیابی ریسک را مشخص کنید.
در قدم اول باید محدوده و اهداف ارزیابی ریسک را بهروشنی تعیین کنید. قرار است کدام بخشهای سازمان بررسی شوند؟ از انجام این ارزیابی چه اهداف مشخصی دارید؟
تعیین این موارد از ابتدا کمک میکند ارزیابی ریسک بر مسائل مرتبط و اولویتهای اصلی سازمان متمرکز بماند و از پراکنده شدن تلاشها جلوگیری شود.
2. داراییها و فعالیتهای حیاتی را شناسایی کنید.
ابتدا مشخص کنید کدام داراییها، سامانهها یا فرایندها برای فعالیتهای کسب و کار شما اهمیت حیاتی دارند. این موارد میتوانند شامل اطلاعات مشتریان، نرمافزارهای اختصاصی یا زیرساختهایی باشند که اجرای فعالیتهای روزمره سازمان به آنها وابسته است.
با شناسایی این داراییها، میتوانید منابع و اقدامات حفاظتی خود را بر بخشهایی متمرکز کنید که آسیب دیدن آنها بیشترین پیامد را برای کسب و کار به همراه دارد. به این ترتیب، میزان مواجهه سازمان با ریسک نیز کاهش پیدا میکند.
3. فراتر از خطرات آشکار را ببینید.
همه ریسکها از همان ابتدا قابل مشاهده نیستند. برای شناسایی تهدیدهایی که ممکن است سامانههای حیاتی سازمان را به خطر بیندازند، باید عوامل داخلی و خارجی را با دقت بررسی کنید.
گاهی ریشه یک مشکل در مواردی پنهان است که در نگاه اول چندان مهم به نظر نمیرسند مانند نرمافزارهای قدیمی، خطاهای انسانی یا ضعف در امنیت فیزیکی. شناسایی این آسیبپذیریهای پنهان به سازمان کمک میکند پیش از تبدیل شدن آنها به مشکلات جدی، اقدامات پیشگیرانه لازم را انجام دهد.
4. پیامدهای احتمالی ریسکها را پیشبینی کنید.
پس از شناسایی تهدیدها، احتمال وقوع هر ریسک و میزان تأثیر احتمالی آن بر سازمان را ارزیابی کنید. این پیامدها ممکن است شامل زیانهای مالی، توقف فعالیتهای عملیاتی یا آسیب دیدن اعتبار سازمان باشند.
درک زنجیره پیامدهای هر ریسک به شما کمک میکند مشخص کنید کدام ریسکها به توجه فوری نیاز دارند و برای کاهش آنها چه اقداماتی باید در اولویت قرار گیرند. همچنین، با داشتن این اطلاعات میتوانید منابع و بودجه سازمان را به شکل مؤثرتری تخصیص دهید.
5. اثربخشی اقدامات حفاظتی را بررسی کنید.
پس از شناسایی تهدیدها و آسیبپذیریها باید بررسی کنید که اقدامات امنیتی و کنترلی موجود تا چه اندازه مؤثر هستند. آزمایش و بررسی اثربخشی این اقدامات به شما کمک میکند شکافهای امنیتی را شناسایی کنید و پیش از آنکه به مشکلی جدی تبدیل شوند، برای برطرف کردن آنها اقدام کنید.
6. راهبرد برخورد با ریسک را تدوین کنید.
پس از شناسایی و اولویتبندی ریسکها باید برنامه مشخصی برای نحوه برخورد با هرکدام تدوین کنید. بهطور کلی، سازمان میتواند یکی از چهار رویکرد اصلی را برای مواجهه با ریسک انتخاب کند:
کاهش ریسک: اقداماتی انجام دهد که احتمال وقوع ریسک یا شدت پیامدهای آن را کاهش دهند.
انتقال ریسک: بخشی از پیامدهای مالی یا مسئولیتهای مرتبط با ریسک را به طرف دیگری منتقل کند؛ برای مثال از طریق بیمه.
پذیرش ریسک: با توجه به میزان اهمیت ریسک و هزینه اقدامات کنترلی، آگاهانه تصمیم بگیرد آن را بپذیرد.
اجتناب از ریسک: فعالیت یا شرایطی را که ریسک موردنظر از آن ناشی میشود کنار بگذارد.
برای عملی شدن این راهبرد لازم است اقدامات موردنیاز، زمانبندی اجرا و منابع لازم را مشخص کنید و همچنین برنامه باید با اهداف کلی کسب و کار هماهنگ باشد.
7. ارزیابی را بهطور مستمر پایش و بازبینی کنید.
ارزیابی ریسک با تدوین برنامههای کنترلی به پایان نمیرسد. لازم است نتایج ارزیابی بهصورت منظم بازبینی و بهروزرسانی شوند تا ریسکهای جدید، تغییر شرایط و میزان اثربخشی اقدامات اجراشده در نظر گرفته شوند.
تعیین زمانبندی مشخص برای بازبینی و دریافت بازخورد مستمر از ذینفعان، به سازمان کمک میکند ارزیابی ریسک را متناسب با شرایط روز نگه دارد و در صورت نیاز اقدامات خود را اصلاح کند.
پیشنهاد ما به شما: ارزیابی عملکرد سازمان مدیرنو *ارزیابی اولیه رایگان*
ابزارها و تکنیکهای ارزیابی ریسک کسب و کار
برای انجام ارزیابیهای مؤثر، سازمانها از ابزارها و تکنیکهای مختلفی استفاده میکنند. این ابزارها به شناسایی و اندازهگیری ریسکها، اولویتبندی آنها و انتخاب اقدامات مناسب برای کاهش ریسک کمک میکنند که در ادامه تعدادی از آنها را معرفی میکنیم:
ماتریس ارزیابی ریسک
ماتریس ارزیابی ریسک ابزاری بصری برای دستهبندی و اولویتبندی ریسکها بر اساس دو معیار اصلی احتمال وقوع و میزان تأثیر آنهاست. این ماتریس به تیمها کمک میکند بهسرعت تشخیص دهند کدام ریسکها به رسیدگی فوری نیاز دارند و کدام موارد را میتوان در طول زمان پایش کرد.
ماتریس ریسک به ویژه در ارزیابیهای کیفی کاربرد دارد.
تکنیک ساختاریافته SWIFT
SWIFT روشی ساختاریافته برای طوفان فکری گروهی است که در آن اعضای تیم سناریوهای احتمالی را با طرح پرسشهایی از جنس «اگر چنین اتفاقی بیفتد چه میشود؟» بررسی میکنند.
این تکنیک به شناسایی ریسکهایی کمک میکند که ممکن است در ارزیابیهای معمول به چشم نیایند. SWIFT بهویژه در برنامهریزی پروژهها و محیطهایی که ایمنی در آنها از اهمیت بالایی برخوردار است کاربرد دارد مانند صنایع تولیدی و ساخت و ساز.
تحلیل پاپیونی
نمودار پاپیونی، نمایش بصری روشنی از چگونگی شکلگیری یک ریسک ارائه میدهد؛ از عوامل و رویدادهای آغازگر گرفته تا پیامدهای احتمالی و موانعی که برای پیشگیری از وقوع حادثه یا کاهش اثرات آن در نظر گرفته شدهاند.
این روش میتواند میان رویکردهای کیفی و نیمهکمی ارتباط برقرار کند و به درک بهتر رابطه میان علل، رویدادهای ناخواسته، پیامدها و اقدامات کنترلی کمک کند. تحلیل پاپیونی بهویژه برای بررسی ریسکهای دارای پیامدهای جدی در صنایعی مانند هوانوردی، نفت و گاز و مراقبتهای سلامت مفید است.
تحلیل درخت خطا
تحلیل درخت خطا روشی قیاسی و از بالا به پایین است که برای بررسی علل ریشهای خرابیها و شکستهای یک سامانه به کار میرود.
در این تکنیک، رویدادهای مؤثر در بروز یک خرابی به اجزای کوچکتر تقسیم میشوند تا مشخص شود چه عواملی در وقوع آن نقش دارند. سازمان با شناسایی نقاط ضعف و عوامل مؤثر، میتواند اقدامات کنترلی مشخصی برای جلوگیری از وقوع خرابی یا کاهش احتمال آن طراحی کند.
تحلیل درخت خطا در حوزههایی مانند مهندسی، تولید و امنیت فناوری اطلاعات کاربرد گستردهای دارد.
شبیه سازی مونتکارلو
شبیه سازی مونتکارلو روشی برای مدلسازی احتمال وقوع نتایج مختلف در فرایندهایی است که به دلیل وجود متغیرهای تصادفی، پیشبینی دقیق آنها دشوار است. در این روش با استفاده از تعداد زیادی شبیهسازی و تغییر مقادیر ورودی بر اساس توزیعهای احتمالی، میتوان طیفی از نتایج ممکن و احتمال وقوع آنها را بررسی کرد.
این تکنیک در صنایعی مانند ساخت و ساز، انرژی و امور مالی کاربرد دارد؛ بهویژه در پروژههایی که با عدم قطعیت زیادی همراه هستند.
تحلیل حالات خرابی و آثار آنها (FMEA)
این تکنیک روشی نظاممند برای شناسایی نقاط احتمالی خرابی در یک محصول یا فرایند و بررسی علتها، پیامدها و قابلیت شناسایی هر خرابی است. این روش به سازمان کمک میکند حالتهای خرابی را بررسی و اولویتبندی کند تا اقدامات اصلاحی ابتدا بر موارد مهمتر متمرکز شوند.
چگونه ابزار مناسب ارزیابی ریسک را انتخاب کنیم؟
انتخاب ابزار یا ترکیبی از تکنیکهای ارزیابی ریسک به چند عامل مهم بستگی دارد:
ماهیت و پیچیدگی ریسک: نوع تهدید، گستردگی آن و پیامدهای احتمالیاش تعیین میکنند که چه روشی برای بررسی آن مناسبتر است.
دادهها و منابع در دسترس: میزان دسترسی به دادههای معتبر، تخصص کارکنان، زمان و بودجه موردنیاز در انتخاب ابزار نقش دارند.
میزان ریسکپذیری و الزامات قانونی سازمان: رویکرد انتخابی باید با سطح ریسک قابلقبول سازمان و الزامات صنعت محل فعالیت آن هماهنگ باشد.
نیاز به نمایش بصری و پشتیبانی از تصمیمگیری: در برخی شرایط، ابزارهایی که نتایج را بهصورت نمودار یا ماتریس نمایش میدهند، در انتقال اطلاعات به مدیران و سایر ذینفعان مؤثرتر هستند.
چه زمانی باید ارزیابی ریسک انجام داد؟
ارزیابی ریسک باید متناسب با شرایط سازمان و در زمانهایی انجام شود که احتمال ایجاد تهدیدهای جدید یا تغییر سطح ریسکهای موجود وجود دارد. موارد زیر از مهمترین موقعیتهایی هستند که انجام ارزیابی ریسک را ضروری میکنند:
- هنگام ایجاد تغییرات اساسی در فناوری یا زیرساخت
- پس از وقوع یک رخداد امنیتی یا نشت اطلاعات
- هنگام تغییر ساختار یا رشد سازمان
- پیش از عرضه محصولات یا خدمات جدید
- در جریان ممیزیهای دورهای انطباق و الزامات قانونی
سخن پایانی
ارزیابی ریسک به سازمانها کمک میکند تهدیدها و فرصتهای پیش روی خود را با دیدی روشنتر بشناسند و پیش از آنکه مشکلات احتمالی به بحران تبدیل شوند برای مواجهه با آنها آماده باشند. وقتی این فرایند به بخشی از فعالیتهای روزمره سازمان تبدیل شود، توجه به ریسکها، آمادگی برای تغییر و توانایی واکنش سریع به شرایط جدید نیز تقویت خواهد شد.